

Group-IB и РЖД предупредили об опасности фишинговых сайтов
29.04.2021


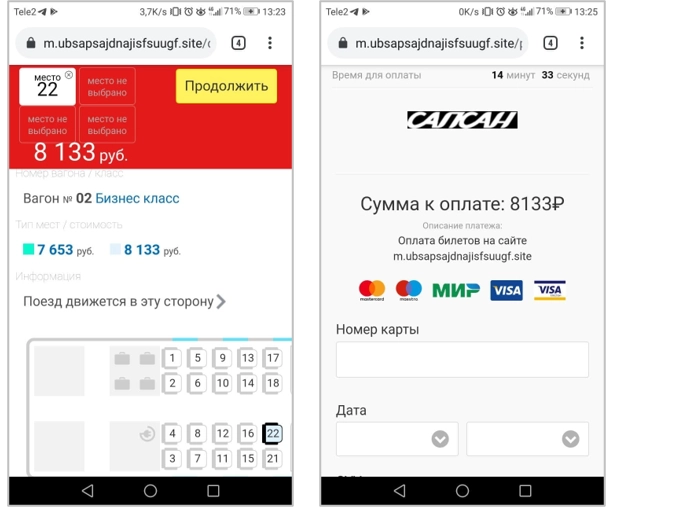
Group-IB накануне майских праздников выявила фишинговую атаку на россиян: мошенники создали сеть фальшивых страниц по лже-продаже электронных билетов на поезд «Сапсан», нацеленных на кражу денежных средств и платежных данных пользователей.

Сегодня часть ресурсов еще функционирует, Group-IB совместно с ОАО «РЖД» проводят мероприятия по их блокировке. Эксперты призывают пользователей быть внимательными при покупке билетов на поезд онлайн.

Рис.1. Пример фишингового ресурса по продаже билетов на «Сапсан»
По данным CERT-GIB (Центр реагирования на инциденты кибербезопасности Group-IB), единичные мошеннические ресурсы по продаже билетов на «Сапсан» встречались и раньше: суммарно в 2020 году таких ресурсов было обнаружено 21. С начала 2021 года за январь и февраль – 2 и 3 соответственно. Мошенники активизировались в апреле, перед майскими праздниками. К середине месяца количество уникальных фишинговых доменов составляло уже 13. На данный момент большинство из них заблокированы, остальные находятся в процессе снятия с делегирования.
Как удалось выяснить Group-IB, фальшивые ресурсы открывались, в основном, на мобильных устройствах — как на операционных системах iOS, так и Android, однако, встречались и те, что работали в браузерах персональных компьютеров. Фишинговая кампания разгонялась с помощью рекламы, которая выводилась на первые позиции в поисковой выдаче в Яндексе/Google в ответ на запросы типа "билеты сапсан". Все рекламные объявления содержали адреса веб-ресурсов не связанные лексически с «Сапсаном».

Рис 2. Пример рекламного «разгона» фишингового ресурса.
Использование в мошеннической схеме доступа с мобильного устройства позволяет усыпить внимание потенциального покупателя билетов, так как у него меньше шансов увидеть подмену домена. В то же время большинство антифишинговых систем защиты бессильны против блокировки всей схемы, поскольку сама ссылка в рекламном объявлении и адрес фишингового домена никак не связаны с используемым в атаке брендом. Таким образом, даже если ресурс, на котором располагался конечный фишинг, блокируется, мошенники просто начинают перенаправлять на другой действующий домен, даже не отключая рекламу.

Сайты все чаще пишут для ИИ вместо людей
BI и дашборды для руководителя
Когда российский софт перестает быть экспериментом
Рис.3. Этапы фишинговой схемы с онлайн-покупкой билетов
«Перед праздниками злоумышленники увеличивают свою активность, встраиваясь в новостную повестку и активно используя социальную инженерию для привлечения потенциальных жертв, — комментирует Ярослав Каргалев, замруководителя Центра круглосуточного реагирования на инциденты информационной безопасности CERT-GIB. – Совместно с РЖД мы продолжаем блокировку вредоносных ресурсов, предлагающих покупку железнодорожных билетов на «скоростной поезд»».